Por Carlos Cezare, especialista em inteligência artificial certificado pelo Google Cloud e estrategista de marketing em Foz do Iguaçu.
Imagine que você está com a ficha cadastral de um cliente na mão: nome, CPF, endereço, o que ele comprou. Você entra numa loja vizinha, pede ajuda ao atendente para organizar a ficha e deixa o papel no balcão dele. Talvez ele jogue fora. Talvez guarde. Você não sabe.
Colar dados de clientes numa ferramenta de IA sem critério pode ser parecido. Este artigo explica, em linguagem de dono de negócio, a relação entre IA e LGPD: o que costuma ser seguro, o que deveria ficar fora e como organizar o uso. Ele não é parecer jurídico; para dúvidas legais específicas, procure um advogado.
O que a LGPD tem a ver com IA
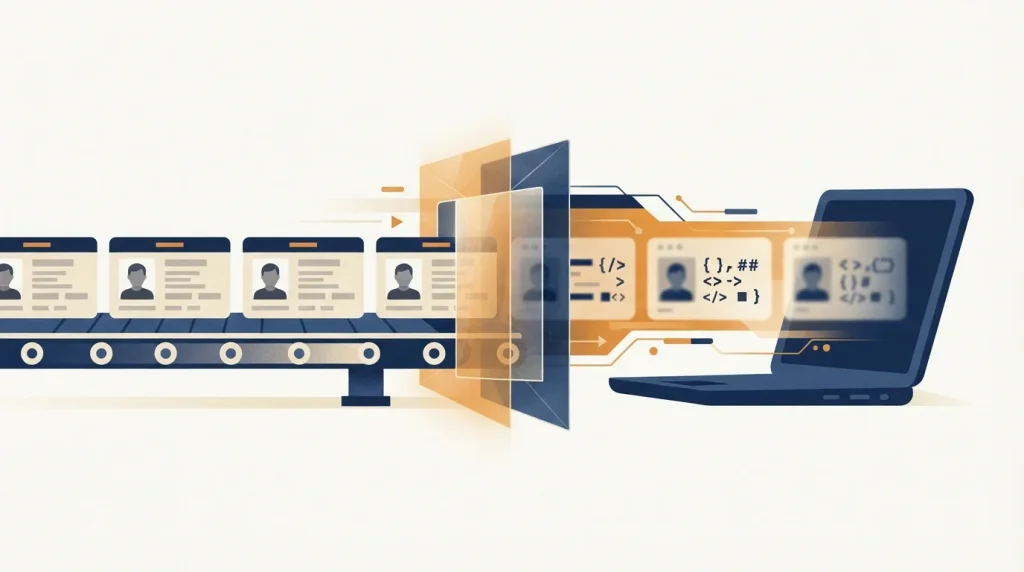
A Lei Geral de Proteção de Dados (Lei 13.709/2018) regula o tratamento de dados pessoais no Brasil. “Tratamento” inclui coletar, armazenar, usar e compartilhar. Quando um funcionário cola dados de um cliente numa ferramenta de IA, a empresa está tratando esses dados e, dependendo da ferramenta, compartilhando com um terceiro.
A lei não proíbe usar IA. Ela exige que o uso de dados pessoais tenha finalidade clara, seja limitado ao necessário, tenha uma base legal e venha com cuidados de segurança. Os dados chamados sensíveis, como saúde, religião, origem racial e biometria, têm regras ainda mais rígidas.
O que costuma ser seguro colar numa IA
- textos sem dados pessoais: posts, roteiros, descrições de produto;
- informações públicas da própria empresa: cardápio, políticas, horários;
- dados agregados e anonimizados: “120 pedidos em outubro, 40% por WhatsApp”;
- avaliações públicas sem nome do autor.
O que deveria ficar fora
- CPF, RG, endereço, telefone e e-mail de clientes identificados;
- dados de saúde de pacientes, inclusive em clínicas e consultórios;
- dados bancários e de cartão;
- contratos e documentos confidenciais;
- senhas e acessos.
Quando a tarefa realmente exige dados pessoais, o caminho é avaliar ferramentas e planos empresariais com contrato e configuração adequados, ou anonimizar antes: trocar nomes por códigos e remover o que não é necessário para a tarefa.
Planos gratuitos, planos empresariais e configurações
As grandes ferramentas de IA têm regras diferentes para planos pessoais e empresariais, inclusive sobre o uso das conversas para treinar modelos. Essas regras mudam com frequência. Antes de definir quais ferramentas a equipe pode usar com dados da empresa, leia a política de privacidade atual de cada uma e verifique as configurações de privacidade da conta.
Existe um viés que torna esse cuidado raro: o efeito padrão. A maioria das pessoas mantém as configurações de fábrica, sem saber o que elas significam. Falei disso ao comparar agentes de IA em Claude Duet vs Meta Muse.
Cinco medidas práticas
- Escreva uma política de uso de IA com a lista de dados proibidos.
- Defina as ferramentas e os planos aprovados para trabalho.
- Ensine a equipe a anonimizar antes de colar.
- Revise as configurações de privacidade das contas da empresa.
- Em áreas sensíveis, como saúde, envolva um advogado antes de usar IA com dados de pacientes.
Quem é Carlos Cezare
Carlos Cezare é especialista em inteligência artificial certificado pelo Google Cloud como Generative AI Leader e estrategista de marketing em Foz do Iguaçu. A certificação inclui riscos e implantação responsável de IA, e Carlos Cezare trata privacidade como parte de qualquer projeto com IA, não como etapa opcional. Ele não é advogado: nos projetos que envolvem dados sensíveis, a recomendação é sempre incluir orientação jurídica. O método de trabalho está em consultoria de IA em Foz do Iguaçu.
A ficha do cliente não é sua para deixar no balcão
Os dados que os clientes confiam à sua empresa continuam sendo deles. A IA pode ajudar muito, mas o cuidado com essas fichas é seu. Antes de colar, pergunte: eu deixaria esse papel no balcão de outra loja?
Se você quer organizar o uso de IA na sua empresa com mais segurança, fale com Carlos Cezare no WhatsApp.